एक Gen Z कर्मचारी ने CEO के ‘मालिक की तरह सोचो’ वाले ताने का ऐसा करारा जवाब दिया कि सोशल मीडिया पर बहस छिड़ गई. पढ़ें पूरी वायरल खबर.
आजकल के दौर में ऑफिस और काम को लेकर जनरेशन जेड (Gen Z) का नजरिया पूरी तरह बदल चुका है. सोशल मीडिया पर इन दिनों एक ऐसी ही दिलचस्प कहानी तेजी से वायरल हो रही है, जहां एक CEO ने अपने एम्प्लॉयी से कहा कि ‘अगर आगे बढ़ना है तो मालिक की तरह सोचो.’ लेकिन इस बात पर Gen Z कर्मचारी ने जो जवाब दिया, उसने अच्छे-अच्छों की बोलती बंद कर दी. आइए जानते हैं क्या है पूरा मामला और क्यों इस पर नेटिजन्स दो गुटों में बंट गए हैं.
9 से 5 की नौकरी और मालिक जैसी सोच
यह पूरा मामला X (पहले ट्विटर) पर @Mario_Sneh हैंडल से मारियो पीटी नाम के यूजर ने शेयर किया है. वायरल पोस्ट के अनुसार, कंपनी का एक Gen Z कर्मचारी अपनी शिफ्ट के प्रति बेहद अनुशासित था. वह रोजाना समय पर सुबह ऑफिस पहुंचता था और ठीक शाम को 5 बजते ही अपना बैग समेट कर निकल पड़ता था. वह ऑफिस के तय समय से एक मिनट भी ज्यादा नहीं रुकता था.
इस बात से परेशान होकर कंपनी के CEO ने उसे अपने केबिन में बुलाया और समझाया कि यदि उसे अपने करियर में तेजी से तरक्की करनी है, तो उसे एक आम कर्मचारी की तरह सोचना बंद करना होगा और ‘मालिक की तरह सोचना’ शुरू करना होगा. सीईओ का तर्क था कि असली मालिक कभी घड़ी नहीं देखते, बल्कि वे काम पूरा होने और कंपनी की सफलता की फिक्र करते हैं.
कर्मचारी ने पूछा- क्या 50% हिस्सेदारी देंगे?
सीईओ की इस बात पर Gen Z कर्मचारी ने बिना हिचकिचाए सीधा सवाल पूछ लिया. उसने कहा, अगर आप चाहते हैं कि मैं मालिक की तरह सोचूं, तो क्या आप मुझे कंपनी में 50% हिस्सेदारी देंगे? कर्मचारी ने कहा कि मालिक कंपनी में पैसा लगाते हैं, जोखिम उठाते हैं और मुनाफा होने पर पूरा फायदा भी लेते हैं. वहीं कर्मचारी ज्यादा मेहनत करने के बाद भी सिर्फ तय सैलरी ही पाते हैं.
ठीक 5 बजे घर निकला कर्मचारी
बातचीत के आखिर में सीईओ हंसने लगे और बोले कि उनका मतलब वैसा नहीं था. तभी कर्मचारी ने घड़ी में देखा, 4:59 बज रहे थे. उसने अपना काम समेटा, बैग पैक किया और चलने लगा. सीईओ ने पूछा कि कहां जा रहे हो, तो कर्मचारी ने साफ कहा- घर जा रहा हूं. मेरे कॉन्ट्रैक्ट में काम का समय शाम 5 बजे तक ही है. अगली सुबह वह फिर ठीक 9 बजे से पहले ऑफिस आ गया और अपना काम करने लगा.
वफादारी बनाम हक; सोशल मीडिया पर छिड़ी बहस
इस वाकये को लेकर सोशल मीडिया पर बड़ी बहस छिड़ गई है. लोग दो गुटों में बंट गए हैं. कई लोगों का कहना है कि जब कंपनी सिर्फ सैलरी देती है, तो कर्मचारियों पर मालिक जैसा दबाव डालना गलत है. एक यूजर ने लिखा, आप चाहते हैं कि कर्मचारी मालिक जितनी मेहनत करे, लेकिन सारा फायदा आप खुद रखना चाहते हैं. वहीं कुछ लोगों का मानना है कि करियर में आगे बढ़ने के लिए थोड़ी ज्यादा मेहनत और जिम्मेदारी लेनी ही पड़ती है.
Disclaimer: यह खबर वायरल सोशल मीडिया पोस्ट और नेटिजन्स की प्रतिक्रियाओं पर आधारित है.
One of my Gen Z coworkers has a routine that drives our CEO crazy. Every afternoon, around 4:50 PM, he starts wrapping things up, shuts down his computer, and at exactly 5:00 PM, he’s out the door.
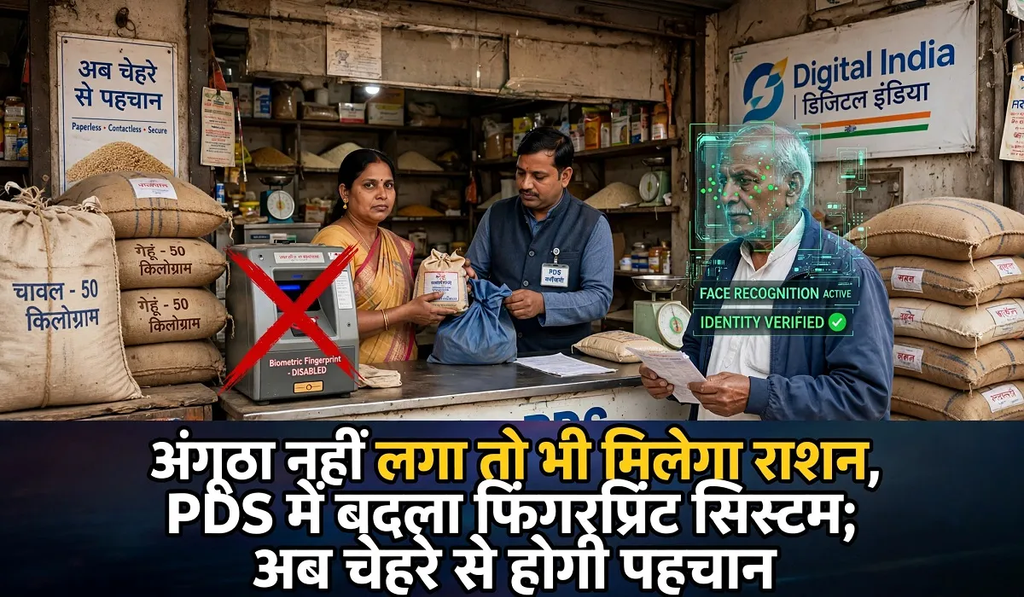
नई दिल्ली: राशन कार्ड धारकों के लिए सार्वजनिक वितरण प्रणाली (PDS) में एक अहम बदलाव किया गया है। अब राशन की दुकान पर फिंगरप्रिंट मैच नहीं होने की स्थिति में भी पात्र लाभार्थी को राशन लेने में परेशानी नहीं होगी। नई व्यवस्था के तहत फेस ऑथेंटिकेशन के जरिए लाभार्थी की पहचान सत्यापित करने की सुविधा शुरू की गई है।
बताया गया है कि यह सुविधा 1 अक्टूबर से ePDS व्यवस्था में लागू की गई है। इसका मकसद उन लाभार्थियों को वैकल्पिक सत्यापन सुविधा देना है, जिनका फिंगरप्रिंट किसी वजह से मशीन में दर्ज नहीं हो पाता।
फिंगरप्रिंट नहीं मिला तो चेहरे से होगा वेरिफिकेशन
अब तक राशन लेने के लिए लाभार्थी को राशन दुकान पर मौजूद e-POS मशीन में अंगूठे या उंगली का निशान लगाकर बायोमेट्रिक सत्यापन कराना पड़ता था। लेकिन कई बार तकनीकी समस्या, नेटवर्क की दिक्कत या फिंगरप्रिंट स्पष्ट नहीं होने के कारण सत्यापन पूरा नहीं हो पाता था।
नई व्यवस्था में ऐसी स्थिति आने पर e-POS मशीन के कैमरे की मदद से लाभार्थी के चेहरे का सत्यापन किया जा सकेगा। इसके बाद आधार डेटाबेस में उपलब्ध जानकारी से पहचान का मिलान किया जाएगा। पहचान और पात्रता की पुष्टि होने पर लाभार्थी को राशन दिया जा सकेगा।
बुजुर्ग और मजदूरों को हो सकती है ज्यादा सुविधा
फेस ऑथेंटिकेशन की सुविधा खास तौर पर उन लोगों के लिए उपयोगी हो सकती है, जिनके फिंगरप्रिंट मशीन में आसानी से स्कैन नहीं हो पाते।
उम्र बढ़ने के साथ कई बुजुर्गों के उंगलियों के निशान हल्के पड़ सकते हैं। इसी तरह लगातार मेहनत-मजदूरी करने वाले लोगों के हाथों की त्वचा में बदलाव के कारण भी कभी-कभी फिंगरप्रिंट स्कैन करने में परेशानी आती है।
ऐसे मामलों में चेहरे के जरिए पहचान होने पर राशन वितरण की प्रक्रिया को पूरा करने का एक अतिरिक्त विकल्प मिल सकेगा।
हर राशन दुकान पर तुरंत सुविधा मिलना जरूरी नहीं
फेस ऑथेंटिकेशन की सुविधा के लिए राशन दुकानों पर इस्तेमाल होने वाली e-POS मशीनों और संबंधित सॉफ्टवेयर में जरूरी तकनीकी अपडेट किए जा रहे हैं।
इसलिए यह सुविधा उन्हीं राशन दुकानों पर उपलब्ध होगी, जहां मशीन में कैमरा और संबंधित सिस्टम अपडेट सक्रिय हो चुका है। लाभार्थियों को अपने क्षेत्र की राशन दुकान पर उपलब्ध सुविधा की जानकारी लेनी पड़ सकती है।
क्या है ePDS?
ePDS यानी Electronic Public Distribution System राशन वितरण व्यवस्था का डिजिटल सिस्टम है। इसके जरिए राशन कार्ड धारकों और लाभार्थियों से संबंधित जानकारी, पहचान सत्यापन और खाद्यान्न वितरण जैसी प्रक्रियाओं को डिजिटल माध्यम से संचालित किया जाता है।
फेस ऑथेंटिकेशन इसी व्यवस्था में जोड़ा गया एक वैकल्पिक पहचान माध्यम है। इसका उद्देश्य फिंगरप्रिंट से सत्यापन नहीं हो पाने की स्थिति में पात्र लाभार्थियों के लिए राशन लेने की प्रक्रिया को आसान बनाना है।
मुंबई: बॉलीवुड अभिनेत्री नुसरत भरूचा के फैंस के लिए चिंताजनक खबर सामने आई है। अभिनेत्री बाली में एक हादसे का शिकार हो गई हैं, जिसके बाद उनकी रीढ़ की हड्डी में फ्रैक्चर होने की जानकारी सामने आई है। फिलहाल नुसरत बाली के अस्पताल में भर्ती हैं और डॉक्टरों की निगरानी में उनका इलाज चल रहा है। उनकी टीम ने स्वास्थ्य को लेकर आधिकारिक जानकारी साझा की है।
बाली में चल रहा इलाज
नुसरत भरूचा बाली में काम और छुट्टियों से जुड़े दौरे पर थीं। इसी दौरान उनके साथ हादसा हो गया। दुर्घटना के बाद उन्हें अस्पताल में भर्ती कराया गया, जहां जांच में उनकी रीढ़ की हड्डी में फ्रैक्चर की पुष्टि हुई।
फिलहाल डॉक्टर उनकी स्थिति पर नजर बनाए हुए हैं और आगे के इलाज को लेकर जरूरी मेडिकल असेसमेंट किया जा रहा है। हादसा किस तरह हुआ और दुर्घटना की परिस्थितियां क्या थीं, इस बारे में उनकी टीम की ओर से अभी विस्तृत जानकारी नहीं दी गई है।
मुंबई लाने की तैयारी, होगी स्पाइन सर्जरी
नुसरत की टीम के मुताबिक, डॉक्टरों की आगे की जांच और मूल्यांकन के बाद उनकी स्पाइन सर्जरी की जाएगी। इसके लिए उन्हें बाली से मुंबई लाने की तैयारी की जा रही है।
टीम ने बताया है कि नुसरत को एयर एंबुलेंस के जरिए मुंबई लाया जाएगा, जहां उनकी सर्जरी कराई जाएगी। फिलहाल प्राथमिकता उन्हें जरूरी मेडिकल देखभाल उपलब्ध कराना है।
कुछ समय तक काम से रहना पड़ सकता है दूर
रीढ़ की चोट और प्रस्तावित सर्जरी के कारण नुसरत को आराम और रिकवरी के लिए समय की जरूरत होगी। उनकी टीम ने संकेत दिया है कि आने वाले कुछ हफ्तों में उनकी प्रोफेशनल कमिटमेंट्स प्रभावित हो सकती हैं।
इस समय नुसरत का पूरा ध्यान इलाज और रिकवरी पर है। उनकी टीम की ओर से आगे की स्वास्थ्य जानकारी उचित समय पर साझा किए जाने की बात कही गई है।
टीम ने निजता का सम्मान करने की अपील की
नुसरत की टीम ने इस मुश्किल समय में लोगों से उनकी निजता का सम्मान करने की अपील की है। टीम ने फैंस और शुभचिंतकों की चिंता और शुभकामनाओं के लिए आभार जताया है।
फिलहाल नुसरत बाली में मेडिकल ऑब्जर्वेशन में हैं और मुंबई लाने की तैयारियां की जा रही हैं। उनकी सर्जरी और उसके बाद की रिकवरी से जुड़ी आगे की जानकारी उनकी टीम की ओर से साझा की जाएगी।
तीन दिन पहले हुई मारपीट का बदला लेने के लिए 12वीं का एक छात्र बैग में बंदूक लेकर कॉलेज पहुंच गया। छात्र ने क्लासरूम में पढ़ाई कर रहे अपने साथी पर गोली चला दी। हालांकि गोली मिस हो गई और छात्र बाल-बाल बच गया। इसके बाद आरोपी ने दूसरी गोली जमीन पर चला दी और जान से मारने की धमकी दी। इस घटना से कॉलेज में अफरातफरी मच गई। मामला उत्तर प्रदेश के मुजफ्फरनगर की है।
जानसठ रोड स्थित कुन्द-कुन्द जैन इंटर कॉलेज में गुरुवार को क्लास चल रही थीं। इसी दौरान 12वीं का छात्र बैग लेकर कॉलेज पहुंचा। गेट पर गार्ड ने उसे देर से आने का कारण पूछा तो उसने चोट लगने की बात कही। इसके बाद गार्ड ने उसे अंदर जाने दिया।
क्लासरूम में पहुंचते ही छात्र ने अपने बैग से तमंचा निकाला और वहां मौजूद एक साथी छात्र पर फायर कर दिया। गोली निशाने पर नहीं लगी। इसके बाद आरोपी ने जमीन पर दूसरी गोली चलाई और कथित तौर पर साथी छात्र को धमकी दी कि वह चाहे तो उसे गोली मार सकता है।
गोली चलते ही क्लास में मची अफरातफरी
गोली की आवाज सुनते ही क्लासरूम में अफरातफरी मच गई। छात्र बाहर निकलकर भागने लगे और शोर मचाने लगे। आवाज सुनकर प्रधानाचार्य अनुराग जैन मौके पर पहुंचे और आरोपी छात्र को पकड़ने का प्रयास किया। आरोप है कि इस दौरान छात्र ने प्रधानाचार्य के सीने पर भी तमंचा तान दिया और गोली मारने की धमकी दी।
इधर, कॉलेज के गेट पर मौजूद गार्ड ने गोली चलने की आवाज सुनकर गेट बंद कर दिया। सूचना मिलने के बाद पुलिस मौके पर पहुंची और आरोपी छात्र को तमंचे समेत पकड़ लिया। पुलिस ने उस छात्र को भी हिरासत में लिया, जिस पर आरोपी ने गोली चलाई थी।
तीन दिन पहले हुई थी मारपीट
पुलिस पूछताछ में सामने आया कि तीन दिन पहले आरोपी छात्र के साथ दूसरे छात्र के गुट ने मारपीट की थी। इस घटना में वह घायल हो गया था। बताया गया है कि मामले को लेकर पुलिस चौकी में तहरीर भी दी गई थी, लेकिन कार्रवाई नहीं हुई।
पुलिस के अनुसार, इसी घटना का बदला लेने के लिए आरोपी छात्र तमंचा लेकर कॉलेज पहुंचा था। प्रधानाचार्य अनुराग जैन की ओर से आरोपी छात्र के खिलाफ कोतवाली थाने में शिकायत दर्ज करायी है। पुलिस ने बताया कि आरोपी छात्र शेखपुरा का रहने वाला है। उसके खिलाफ रिपोर्ट दर्ज कर कार्रवाई की गई है। पुलिस ने उसके पास से तमंचा और कारतूस बरामद किया है। वहीं, दूसरे छात्र से पूछताछ के बाद उसे छोड़ दिया गया।
जिले के मदनपुर स्थित प्री-मैट्रिक आदिवासी बालक छात्रावास में 19 सितंबर को खाना बनाने के दौरान कुकर ब्लास्ट होने की घटना सामने आई। घटना में कक्षा 9वीं में पढ़ने वाले दो छात्र ओमकार ध्रुव निवासी कोदोहरदी और मुरली निषाद निवासी सतधार घायल हो गए। मिली जानकारी के अनुसार घटना के समय दोनों बच्चे खाना बनाने का कार्य कर रहे थे। इसी दौरान कुकर ब्लास्ट हो गया, जिससे दोनों बच्चों के हाथ और माथे/सिर पैर पर चोट तथा जलने की स्थिति बनी। घटना के बाद दोनों बच्चों को उपचार के लिए जिला अस्पताल गरियाबंद लाया गया, जहां उनका शासकीय उपचार कराया गया। डॉ हरीश चौहान उपचार के चार या पांच दिन परिजन बच्चों को अपने साथ घर ले गए। रसोइया मौजूद नहीं था तो बच्चों से खाना क्यों बनवाया गया? बच्चों के पिता द्वारा बताया गया की हॉस्टल से किसी प्रकार से कोई खबर नहीं दिया गया कि बच्चे जल गए हैं बच्चा दूसरे के मोबाइल लेकर अपने पिता को फोन किया कि मैं जल गया हूं मेरे को लेने के लिए आओ पिता सोच छोटा-मोटा है लेकिन बच्चों ने फिर दोबारा कॉल किया की बहुत ज्यादा जल गया हूं यहां लेकर आ जाओ फिर पिता ने घर लेकर चले गए तिमाही पेपर भी बच्चों के द्वारा नहीं हो पाया जलने के कारण लेकिन अधीक्षक जिस प्रकार से वजन को ना बताना एवं पूरे जितने जिम्मेदार सभी खामोशी से देखते रहे लेकिन अभी तक अधीक्षक के ऊपर किसी प्रकार से कोई नोटिस तक नहीं दिया गया स्पष्टीकरण का नोटिस ना देने के कारण केवल यही है की सभी के मिली भगत से दबाया गया क्या कारण है कि बच्चे इतनी बुरी तरीके से जले
इस घटना के बाद सबसे बड़ा सवाल छात्रावास की भोजन व्यवस्था और बच्चों की सुरक्षा को लेकर खड़ा हो रहा है। मिली जानकारी के अनुसार घटना के समय रसोइया मौजूद नहीं था और दोनों बच्चे खाना बना रहे थे। 19 सितंबर से आज तक दबाने की कोशिश में लगे हुए आदिम जाति कल्याण विभाग के एक से लेते हुए मंडल संयोजक की मिलीभगत के कारण आज यह संभव है और बच्चे के पिता को भी दबाने की कोशिश भी किया जा रहा है बच्चे
ऐसे में सवाल उठता है कि यदि छात्रावास में भोजन बनाने के लिए रसोइया नियुक्त है, तो उसकी अनुपस्थिति में नाबालिग बच्चों को खाना बनाने की जिम्मेदारी किसने दी?क्या बच्चों को गैस चूल्हे और प्रेशर कुकर जैसे उपकरणों का इस्तेमाल करने दिया जाना छात्रावास की नियमित व्यवस्था है या उस दिन रसोइये की अनुपस्थिति के कारण ऐसा हुआ? इसकी स्पष्ट जानकारी सामने आनी चाहिए।
अधीक्षक की निगरानी पर भी सवाल
छात्रावास में रहने वाले बच्चों की सुरक्षा की जिम्मेदारी छात्रावास प्रबंधन की है। ऐसे में घटना के समय अधीक्षक की निगरानी व्यवस्था को लेकर भी सवाल उठना स्वाभाविक है।
क्या रसोई की नियमित निगरानी होती है?
क्या गैस, चूल्हे और कुकर की समय-समय पर जांच की जाती है? क्या बच्चों को रसोई में जाने से रोकने की कोई व्यवस्था है? और घटना के समय जिम्मेदार कर्मचारी कहां मौजूद थे? इन सवालों का जवाब छात्रावास प्रबंधन और संबंधित विभाग को देना चाहिए। 19 सितंबर की घटना, फिर भी कार्रवाई पर सवाल सबसे महत्वपूर्ण बात यह है कि घटना 19 सितंबर की है। दो बच्चे घायल हुए, उन्हें जिला अस्पताल ले जाकर उपचार कराया गया और बाद में परिजन उन्हें घर ले गए। लेकिन घटना के बाद संबंधित विभाग द्वारा क्या कार्रवाई की गई, यह अभी स्पष्ट नहीं है। क्या छात्रावास अधीक्षक से घटना को लेकर स्पष्टीकरण मांगा गया? क्या रसोइये की अनुपस्थिति की जांच हुई? क्या मंडल संयोजक/संबंधित विभागीय अधिकारी ने मामले की जांच की?
क्या घटना की लिखित रिपोर्ट तैयार की गई?
और क्या भविष्य में ऐसी घटना रोकने के लिए कोई व्यवस्था बदली गई?बच्चों की सुरक्षा से बड़ा कोई सवाल नहींआदिवासी छात्रावासों में दूर-दराज के परिवारों से बच्चे पढ़ने और रहने आते हैं। उनके माता-पिता यह भरोसा करते हैं कि छात्रावास में उनके बच्चों की सुरक्षा और देखभाल की जिम्मेदारी शासन-प्रशासन की होगी। ऐसे में 19 सितंबर को दो नाबालिग बच्चों का खाना बनाते समय कुकर ब्लास्ट की घटना में घायल होना केवल एक दुर्घटना का मामला नहीं, बल्कि छात्रावास की निगरानी और सुरक्षा व्यवस्था की जांच का विषय भी है।
मॉड्युलर और आसानी से रिपेयर होने वाले लैपटॉप बनाने के लिए दुनियाभर में मशहूर कंपनी Framework के ग्राहकों के लिए एक बेहद चिंताजनक खबर सामने आई है. अगस्त की शुरुआत में कंपनी ने अपने सभी पंजीकृत यूजर्स को एक ईमेल भेजकर जानकारी दी कि उनके डेटाबेस में एक बड़ी सुरक्षा सेंधमारी (Data Breach) हुई है. अगर आपने कभी भी Framework से कोई प्रोडक्ट या एसेसरीज खरीदी है, तो आपकी निजी और संवेदनशील जानकारी अब हैकर्स के हाथ लग चुकी हो सकती है.
पहली नजर में ऐसा लग सकता है कि जब बैंक अकाउंट या पासवर्ड चोरी नहीं हुए, तो खतरा कैसा? लेकिन साइबर अपराध की दुनिया में केवल आपकी पहचान से जुड़ी जानकारी भी आपको आर्थिक रूप से कंगाल बनाने के लिए काफी होती है. आइए आसान और विस्तार से समझते हैं कि यह पूरा मामला क्या है, हैकिंग कैसे हुई, और बिना बैंक डेटा के भी आपके ऊपर क्या खतरे मंडरा रहे हैं.
हैकर्स के हाथ क्या लगा और क्या बच गया?
कंपनी द्वारा जारी आधिकारिक बयान और ईमेल के अनुसार, इस साइबर हमले में हैकर्स ग्राहकों के एक बड़े डेटाबेस को एक्सेस करने में कामयाब रहे हैं.
चुराई गई जानकारियां:
–
ग्राहकों का पूरा नाम (Full Name) –
ईमेल एड्रेस (Email Address) –
फोन नंबर (Phone Number) –
डिलीवरी और बिलिंग एड्रेस (Address) –
लॉगिन IP एड्रेस (Login IP Address)
सुरक्षित रही जानकारियां:
राहत की बात केवल इतनी है कि हैकर्स ग्राहकों के क्रेडिट/डेबिट कार्ड डिटेल्स, बैंक अकाउंट की जानकारी, यूपीआई आईडी या पासवर्ड तक नहीं पहुंच पाए हैं. यानी सीधे तौर पर हैकर्स आपके बैंक खाते से पैसे गायब नहीं कर सकते. लेकिन इसका मतलब यह बिल्कुल नहीं है कि आप पूरी तरह सुरक्षित हैं.
हैकिंग कहां हुई: क्या Framework का खुद का सिस्टम कमजोर था?
इस पूरी घटना का सबसे अहम और तकनीकी पहलू यह है कि यह सेंधमारी सीधे Framework कंपनी के अपने प्राइमरी सर्वर पर नहीं हुई. Framework अपने बिजनेस डेटा एनालिसिस और रिपोर्टिंग के लिए ‘Metabase’ नाम की एक पॉपुलर थर्ड-पार्टी बिजनेस इंटेलिजेंस (Business Intelligence) कंपनी की सेवाओं का इस्तेमाल करता है. 3 अगस्त को Metabase के सिस्टम में एक बहुत ही गंभीर खामी का पता चला, जिसका फायदा उठाकर हैकर्स ने Metabase के क्लाउड पर मौजूद Framework के डेटाबेस में सेंध लगा दी. टेक और साइबर सिक्योरिटी की दुनिया में इस तरह के अटैक को ‘सप्लाई चेन अटैक’ (Supply Chain Attack) कहा जाता है. इसमें हैकर्स मुख्य कंपनी के मजबूत सिक्योरिटी वॉल को तोड़ने के बजाय, उससे जुड़े छोटे वेंडर्स, थर्ड-पार्टी ऐप्स या सर्विस प्रोवाइडर्स को निशाना बनाते हैं, जिनके पास मुख्य कंपनी का डेटा मौजूद होता है.
जीरो-डे (Zero-Day Vulnerability) क्या होता है?
Metabase के सिस्टम में जिस खामी के जरिए हैकर्स घुसे, उसे साइबर सुरक्षा में ‘जीरो-डे’ (Zero-Day) कहा जाता है. आसान शब्दों में समझें तो ‘जीरो-डे’ सॉफ्टवेयर या कोड में मौजूद एक ऐसी अज्ञात सुरक्षा खामी (Bug) होती है, जिसके बारे में खुद उस सॉफ्टवेयर को बनाने वाली कंपनी या उसकी सिक्योरिटी टीम को कोई जानकारी नहीं होती.
क्योंकि डेवलपर को इस कमी का पता ही नहीं होता, इसलिए इसके लिए कोई सुरक्षा पैच या अपडेट उपलब्ध नहीं होता. जब तक कंपनी को इस खामी की भनक लगती है और वे इसे ठीक करने का काम शुरू करते हैं, तब तक हैकर्स इसका फायदा उठाकर सिस्टम से डेटा चोरी कर चुके होते हैं. Metabase के वर्शन 1.58 और उससे ऊपर के सिस्टम इसी जीरो-डे की चपेट में आए थे.
बिना बैंक डिटेल चुराए भी आपको कंगाल कैसे बना सकते हैं हैकर्स?
कई लोगों को लगता है कि जब तक कार्ड नंबर या सीवीवी (CVV) लीक न हो, तब तक घबराने की जरूरत नहीं है. लेकिन हैकर्स के लिए नाम, पता, फोन नंबर और खरीदारी का इतिहास (Purchase History) सोने की खदान की तरह होता है.
चुराए गए डेटा के जरिए हैकर्स आपको इन तरीकों से नुकसान पहुंचा सकते हैं:
1. टारगेटेड फिशिंग अटैक (Targeted Phishing/Spear Phishing)
अब हैकर्स को पता है कि आपने Framework से लैपटॉप खरीदा है. वे आपको Framework की आधिकारिक दिखने वाली ईमेल आईडी से एक फर्जी ईमेल भेजेंगे. ईमेल में लिखा हो सकता है: “आपके लैपटॉप के मदरबोर्ड/बैटरी में खराबी पाई गई है, इसे मुफ्त में बदलने के लिए तुरंत अपनी डिटेल्स अपडेट करें.” इस तरह के ईमेल पर असली नाम और सही पते की वजह से कोई भी आसानी से विश्वास कर लेता है.
2. फेक डिलीवरी या कस्टम्स स्कैम
चूंकि हैकर्स के पास आपका डिलीवरी एड्रेस और फोन नंबर है, वे कूरियर कंपनी या कस्टम्स अधिकारी बनकर आपको एसएमएस या कॉल कर सकते हैं. वे दावा करेंगे कि आपका एक पार्सल अटका हुआ है और इसे री-रिलीज करने के लिए ₹50 या ₹100 की छोटी सी फीस देनी होगी. जैसे ही आप उस लिंक पर क्लिक करके पेमेंट करेंगे, आपकी बैंकिंग डिटेल्स उनके फर्जी पेमेंट पेज पर कैप्चर हो जाएंगी.
3. सोशल इंजीनियरिंग (Social Engineering)
हैकर्स आपके नाम, फोन नंबर और ईमेल का इस्तेमाल करके किसी टेलीकॉम कंपनी या बैंक के कस्टमर केयर को कॉल कर सकते हैं और आपकी पहचान बताकर आपका सिम कार्ड (SIM Swap) ब्लॉक या नया जारी कराने की कोशिश कर सकते हैं.
4. कस्टमाइज्ड मेलवेयर और फर्जी अपडेट
हैकर्स आपको Framework सपोर्ट टीम बताकर लैपटॉप का कोई “अति-आवश्यक सुरक्षा अपडेट” डाउनलोड करने के लिए कह सकते हैं. उस लिंक में छुपा मेलवेयर आपके लैपटॉप में इंस्टॉल होकर आपके पूरे कीबोर्ड (Keylogger) को ट्रैक कर सकता है, जिससे आपके सारे असली पासवर्ड और बैंकिंग पिन हैकर्स तक पहुँच जाएंगे.
अब आपको क्या करना चाहिए? (बचाव के जरूरी कदम)
अगर आपका अकाउंट भी इस डेटा लीक से प्रभावित हुआ है या आप Framework के यूजर हैं, तो तुरंत ये सावधानियां बरतें:
– संदिग्ध ईमेल से सावधान रहें:
Framework के नाम से आने वाले किसी भी ऐसे ईमेल पर भरोसा न करें जिसमें आपसे पासवर्ड, पर्सनल जानकारी या किसी लिंक पर क्लिक करने को कहा गया हो.
– सेंडर की ईमेल आईडी जांचें:
केवल Framework की आधिकारिक वेबसाइट या डोमेन से आए ईमेल ही सही होते हैं. किसी भी स्पेलिंग मिस्टेक वाले डोमेन से सतर्क रहें.
वसुरक्षा के लिहाज से अपने Framework अकाउंट का पासवर्ड तुरंत बदल दें और अगर आप वही पासवर्ड किसी दूसरी जगह इस्तेमाल करते हैं, तो उसे भी बदलें.
– टू-फैक्टर ऑथेंटिकेशन (2FA) ऑन करें:
अपने सभी महत्वपूर्ण अकाउंट्स (जीमेल, बैंक ऐप्स आदि) पर 2FA चालू रखें.
– अज्ञात कॉल/एसएमएस पर प्रतिक्रिया न दें:
कूरियर, डिलीवरी या सपोर्ट के नाम से आने वाले किसी भी संदिग्ध फोन कॉल पर कोई व्यक्तिगत जानकारी या ओटीपी शेयर न करें.
सोचिए अगर किसी अपने के गुजर जाने के बाद भी आपके मोबाइल की स्क्रीन पर उनका वीडियो कॉल आने लगे. वे स्क्रीन पर बिल्कुल उसी तरह मुस्कुराएं, उसी जानी-पहचानी आवाज में बात करें, आपकी पुरानी यादों को ताजा करें और आपके नए सवालों का जवाब भी दें. सुनने में यह किसी हॉलीवुड या साइंस फिक्शन फिल्म का सीन लग सकता है, लेकिन आज की आधुनिक दुनिया में यह एक ठोस हकीकत बन चुका है.
आर्टिफिशियल इंटेलिजेंस यानी AI की मदद से अब उन लोगों के भी डिजिटल रूप या ‘AI Avatars’ बनाए जा रहे हैं, जो इस दुनिया को अलविदा कह चुके हैं. इस पूरी तकनीक और बिजनेस को दुनिया भर में ‘Grief Tech’ (दुख से उबरने वाली तकनीक) या ‘Deadbots’ कहा जा रहा है. यह तकनीक जहां एक तरफ गहरे सदमे में डूबे परिजनों को सुकून और सहारा दे रही है, वहीं दूसरी तरफ इंसान की प्राइवेसी, कानूनी अधिकारों, नैतिकता और मानसिक सेहत पर बेहद गंभीर सवाल भी खड़े कर रही है. आइए इस पूरे विषय को बिल्कुल आसान भाषा में समझते हैं….
AI कंपनियां मृत लोगों के डिजिटल अवतार कैसे तैयार करती हैं?
आज के डिजिटल दौर में जब भी कोई व्यक्ति जीवित रहता है, तो वह जाने-अनजाने में इंटरनेट की दुनिया में अपना एक बहुत बड़ा ‘डिजिटल नक्शा’ छोड़ जाता है. इसे तकनीकी भाषा में डिजिटल फुटप्रिंट (Digital Footprint) कहते हैं. इसमें उस व्यक्ति की तस्वीरें, इंस्टाग्राम रील्स, यूट्यूब पर अपलोड किए गए वीडियो, वॉट्सएप चैट्स, ईमेल, वॉयस नोट्स और सोशल मीडिया पोस्ट्स शामिल होते हैं. AI कंपनियां इसी पूरे डेटा को जमा करके मृत व्यक्ति का एक रोबोटिक या वर्चुअल रूप तैयार करती हैं. यह पूरी प्रक्रिया मुख्य रूप से तीन बड़े स्टेप्स में काम करती है:
स्टेप 1: डेटा कलेक्शन (Data Collection)
सबसे पहले परिजन या टेक कंपनियां उस व्यक्ति का हर संभव डेटा जुटाती हैं. इसमें उसके बोलने के ऑडियो रिकॉर्डिंग्स, पुराने वीडियो क्लिप्स, लिखे हुए मैसेज और हाई-क्वालिटी तस्वीरें शामिल होती हैं. जितना ज्यादा डेटा मिलेगा, AI अवतार उतना ही असली और सटीक बनेगा.
स्टेप 2: वॉयस क्लोनिंग और जनरेटिव AI (Voice Cloning & LLM)
डेटा मिलने के बाद एडवांस्ड AI सॉफ्टवेयर उस इंसान की आवाज के पैटर्न को गहराई से समझता है. वह यह देखता है कि व्यक्ति बोलते समय कहां रुकता था, उसकी आवाज का उतार-चढ़ाव कैसा था और वह किन शब्दों का इस्तेमाल ज्यादा करता था. इसके बाद ‘लार्ज लैंग्वेज मॉडल’ (LLM) को व्यक्ति की पुरानी चैट्स से ट्रेन किया जाता है ताकि AI जब भी कोई जवाब लिखे, तो उसकी भाषा और सोचने का तरीका बिल्कुल उसी व्यक्ति जैसा लगे.
स्टेप 3: 3D अवतार क्रिएशन (3D Avatar Creation)
आखिरी स्टेप में तस्वीरों और वीडियो की मदद से 3D डिजिटल मॉडल तैयार किया जाता है. यह मॉडल स्क्रीन पर दिखने में बिल्कुल असली इंसान जैसा लगता है. जब AI बोलता है, तो इस डिजिटल मॉडल के होंठ और चेहरे के एक्सप्रेशन उसी के हिसाब से हिलते हैं.
सबसे हैरान करने वाली बात: यह AI अवतार सिर्फ पुरानी रिकॉर्ड की गई बातें ही नहीं दोहराता, बल्कि अगर आप उससे कोई बिल्कुल नया सवाल पूछेंगे, तो वह उस मृत इंसान की सोच और स्वभाव के हिसाब से सोचकर नया जवाब भी दे सकता है.
‘Grief Tech’ क्या है और यह इंडस्ट्री कितनी तेजी से बढ़ रही है?
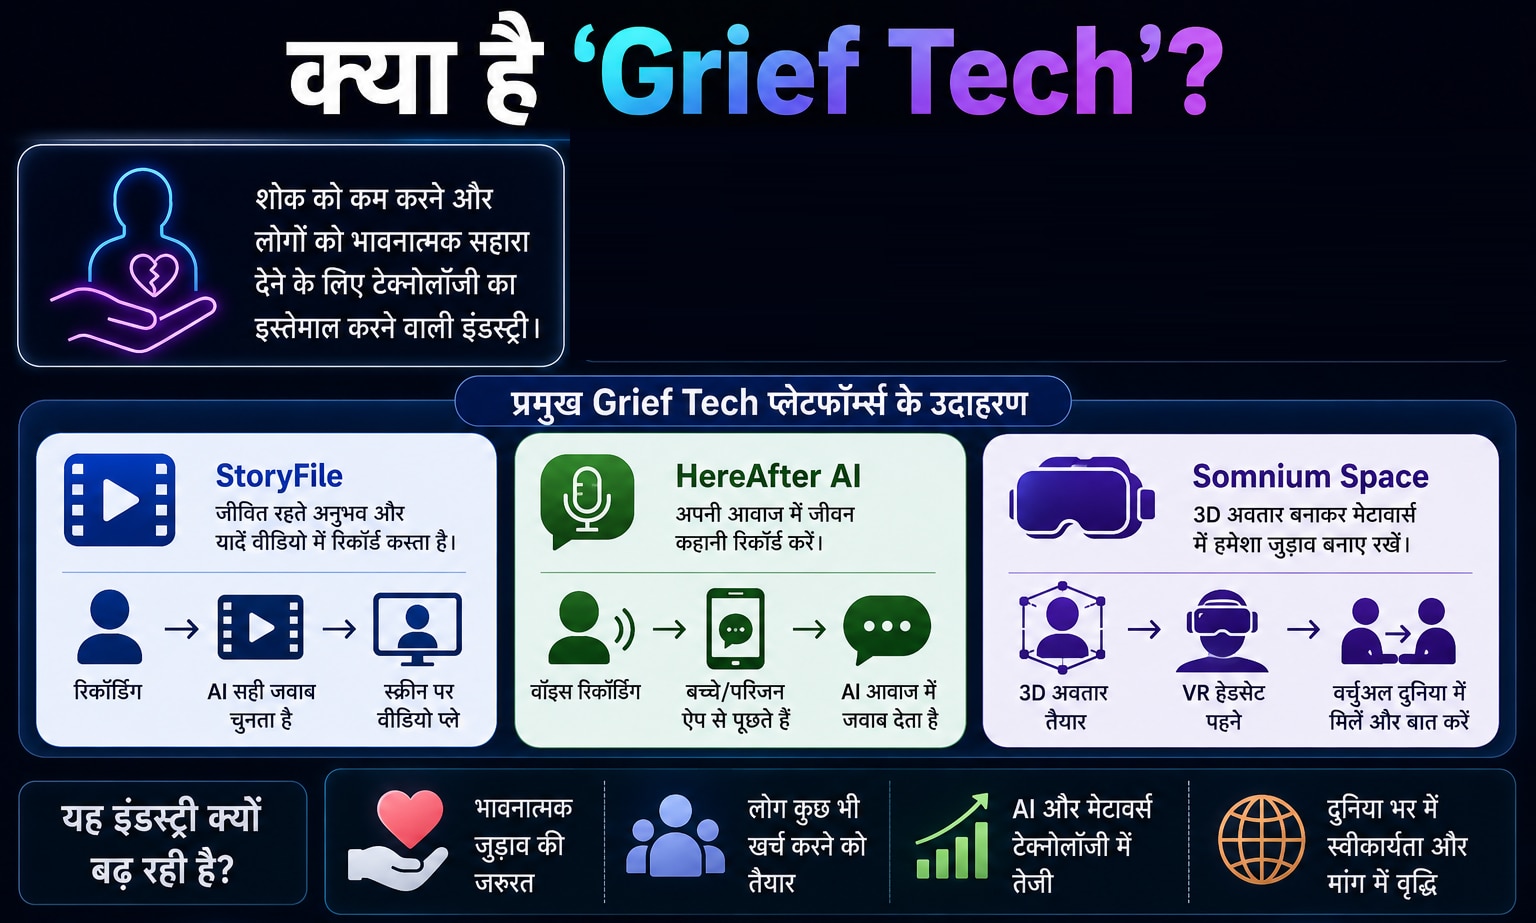
जब किसी इंसान के किसी बेहद करीबी (जैसे माता-पिता, बच्चा या दोस्त) की मृत्यु हो जाती है, तो वह इंसान बेहद गहरे शोक और डिप्रेशन से गुजरता है. इस दुख (Grief) को कम करने और लोगों को भावनात्मक सहारा देने के नाम पर जो मार्केट खड़ा हुआ है, उसे ही ‘Grief Tech’ कहा जाता है.
आज दुनिया भर में कई ऐसे स्टार्टअप्स और टेक प्लेटफॉर्म्स आ चुके हैं जो यह सर्विस दे रहे हैं और इसका कारोबार अरबों डॉलर तक पहुंच रहा है:
StoryFile: यह एक बहुत ही अनोखा प्लेटफॉर्म है. यह लोगों के जीवित रहते ही उनके जीवन के अनुभव, यादें और जवाब वीडियो फॉर्मेट में रिकॉर्ड कर लेता है. व्यक्ति के जाने के बाद परिवार वाले स्क्रीन पर उससे कोई भी सवाल पूछ सकते हैं. AI उनके रिकॉर्डेड वीडियो में से सबसे सही जवाब निकालकर स्क्रीन पर प्ले कर देता है.
HereAfter AI: यह एक वॉयस-बेस्ड ऐप है. इसमें इंसान जीवित रहते अपनी आवाज में अपनी जीवन कहानी रिकॉर्ड करता है. उसके जाने के बाद बच्चे या पोते-पोतियाँ एक ऐप के जरिए उससे बातचीत कर सकते हैं और किस्से सुन सकते हैं.
Somnium Space: यह मेटावर्स की दुनिया का एक प्लेटफॉर्म है जो ‘Live Forever’ (हमेशा जीवित रहें) नाम के फीचर पर काम कर रहा है. इसमें इंसान के चलने-फिरने, हाथ हिलाने और बोलने के तरीके का पूरा 3D अवतार बना दिया जाता है, जिससे आप वर्चुअल रियलिटी (VR) हेडसेट पहनकर मिल सकते हैं.
लोग अपने खोए हुए प्रियजनों की कमी को पूरा करने के लिए भावनात्मक रूप से कुछ भी खर्च करने को तैयार हो जाते हैं, इसी वजह से यह इंडस्ट्री दुनिया भर में बहुत तेजी से पैर पसार रही है. रिपोर्ट्स के मुताबिक, ग्लोबल लेवल पर ‘ग्रीफ टेक’ (Grief Tech) और मृत्यु के बाद डिजिटल पहचान सुरक्षित रखने वाला ‘डिजिटल आफ्टरलाइफ’ मार्केट तेजी से बढ़ रहा है. इस पूरे बाजार का कुल वैल्यूएशन लगभग 123 अरब डॉलर से 126 अरब डॉलर (यानी 1,17,36,30,94,50,000 रुपये से ज्यादा) का हो चुका है. इसमें बड़ा हिस्सा डेथ-टेक और डिजिटल लेगेसी बनाने वाली इंडस्ट्री का है. वहीं दूसरी तरफ, तकनीक की मदद से दी जाने वाली पारंपरिक शोक परामर्श (Grief Counseling) सर्विसेज का बाजार करीब 4.03 अरब डॉलर (लगभग 3,84,53,11,14,500 करोड़ रुपये) का है.
मौत के बाद आपकी आवाज, फोटो और डेटा का असली मालिक कौन है?
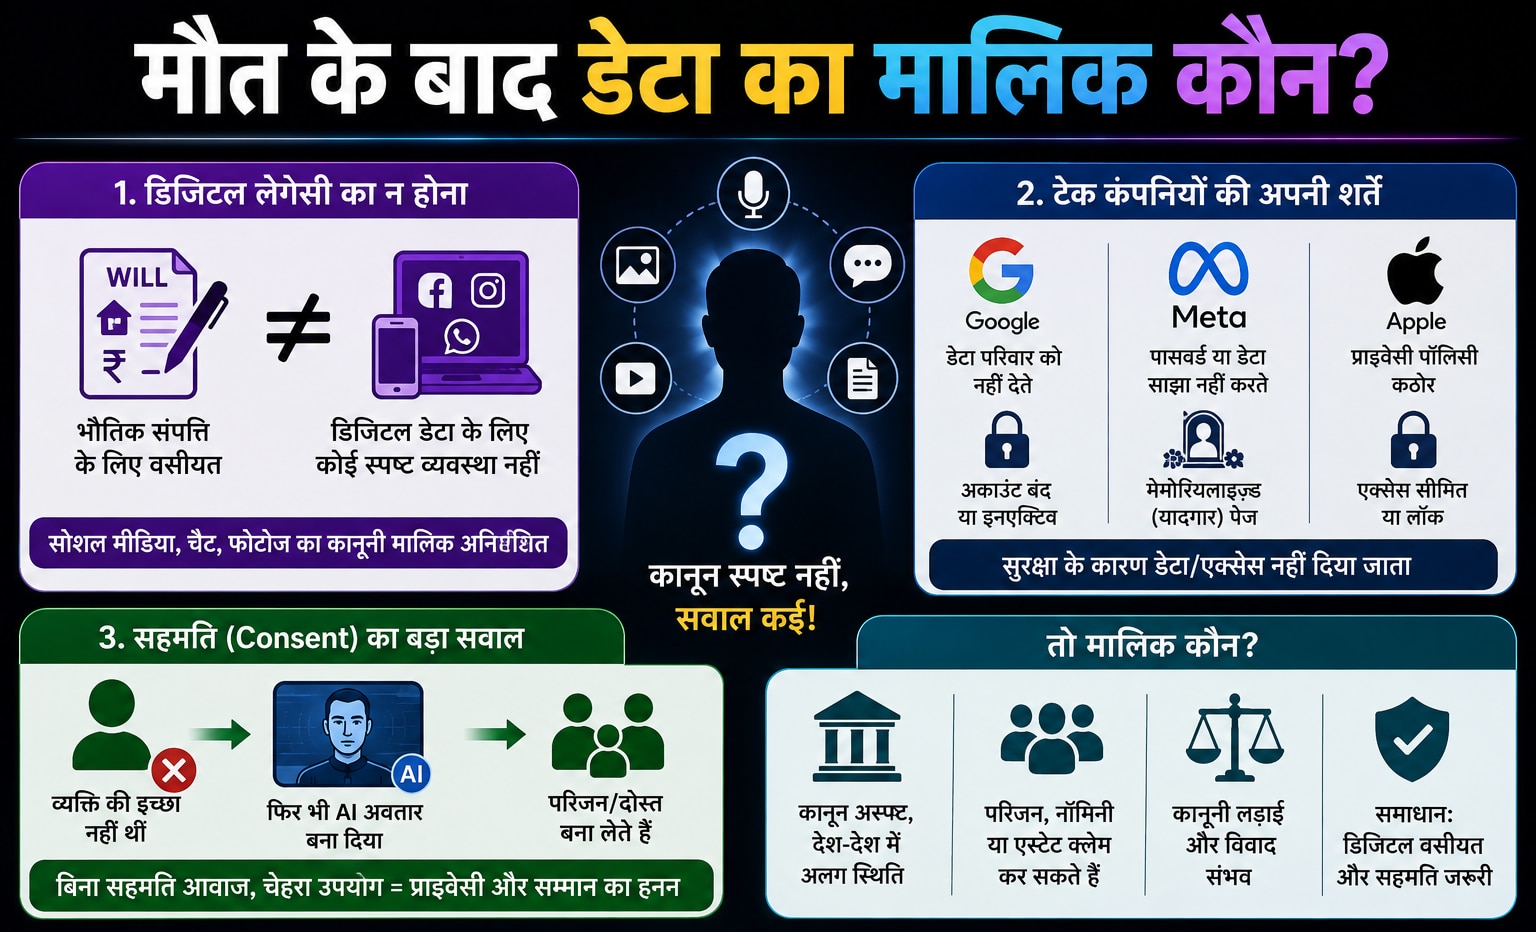
यह इस पूरी बहस का सबसे उलझा हुआ, संवेदनशील और कानूनी रूप से पेचीदा हिस्सा है. जब तक हम जीवित रहते हैं, तब तक हमारी फोटो, आवाज और पर्सनल डेटा पर हमारा अपना मालिकाना हक होता है. लेकिन इंसान की मृत्यु के बाद उस डेटा का क्या होगा, इस पर दुनिया के ज्यादातर देशों में कोई साफ कानून नहीं है.
डिजिटल लेगेसी (Digital Legacy) का न होना
जैसे लोग अपनी जमीन, मकान या बैंक बैलेंस के लिए वसीयत (Will) बनाते हैं, वैसे डिजिटल जायदाद के लिए अभी कोई ठोस व्यवस्था नहीं है. ज्यादातर देशों के कानूनों में यह साफ नहीं है कि मौत के बाद किसी व्यक्ति के सोशल मीडिया अकाउंट्स, पर्सनल चैट्स और फोटोज का लीगल मालिक कौन बनेगा.
टेक कंपनियों की अपनी शर्तें
गूगल, मेटा (फेसबुक/इंस्टाग्राम) और एप्पल जैसी बड़ी कंपनियों की नीतियां अलग हैं. वे आमतौर पर मृत व्यक्ति के पासवर्ड या डेटा को उनके परिवार वालों को भी नहीं देतीं. वे सुरक्षा कारणों से उस अकाउंट को बंद कर देती हैं या उसे ‘मेमोरियलाइज्ड’ (यादगार) पेज में बदल देती हैं.
सबसे बड़ा सवाल: सहमति (Consent) का मुद्दा
सोचिए कि अगर कोई व्यक्ति जीते-जी यह बिल्कुल नहीं चाहता था कि उसकी मौत के बाद उसका कोई AI रोबोट बनाया जाए, लेकिन उसके जाने के बाद उसके परिवार वाले या दोस्त उसका AI अवतार बनवा लेते हैं – तो क्या यह सही है? किसी की मर्जी के बिना उसकी आवाज और चेहरे का इस्तेमाल करके AI अवतार बनाना उसकी प्राइवेसी और सम्मान का सीधा हनन माना जा रहा है.
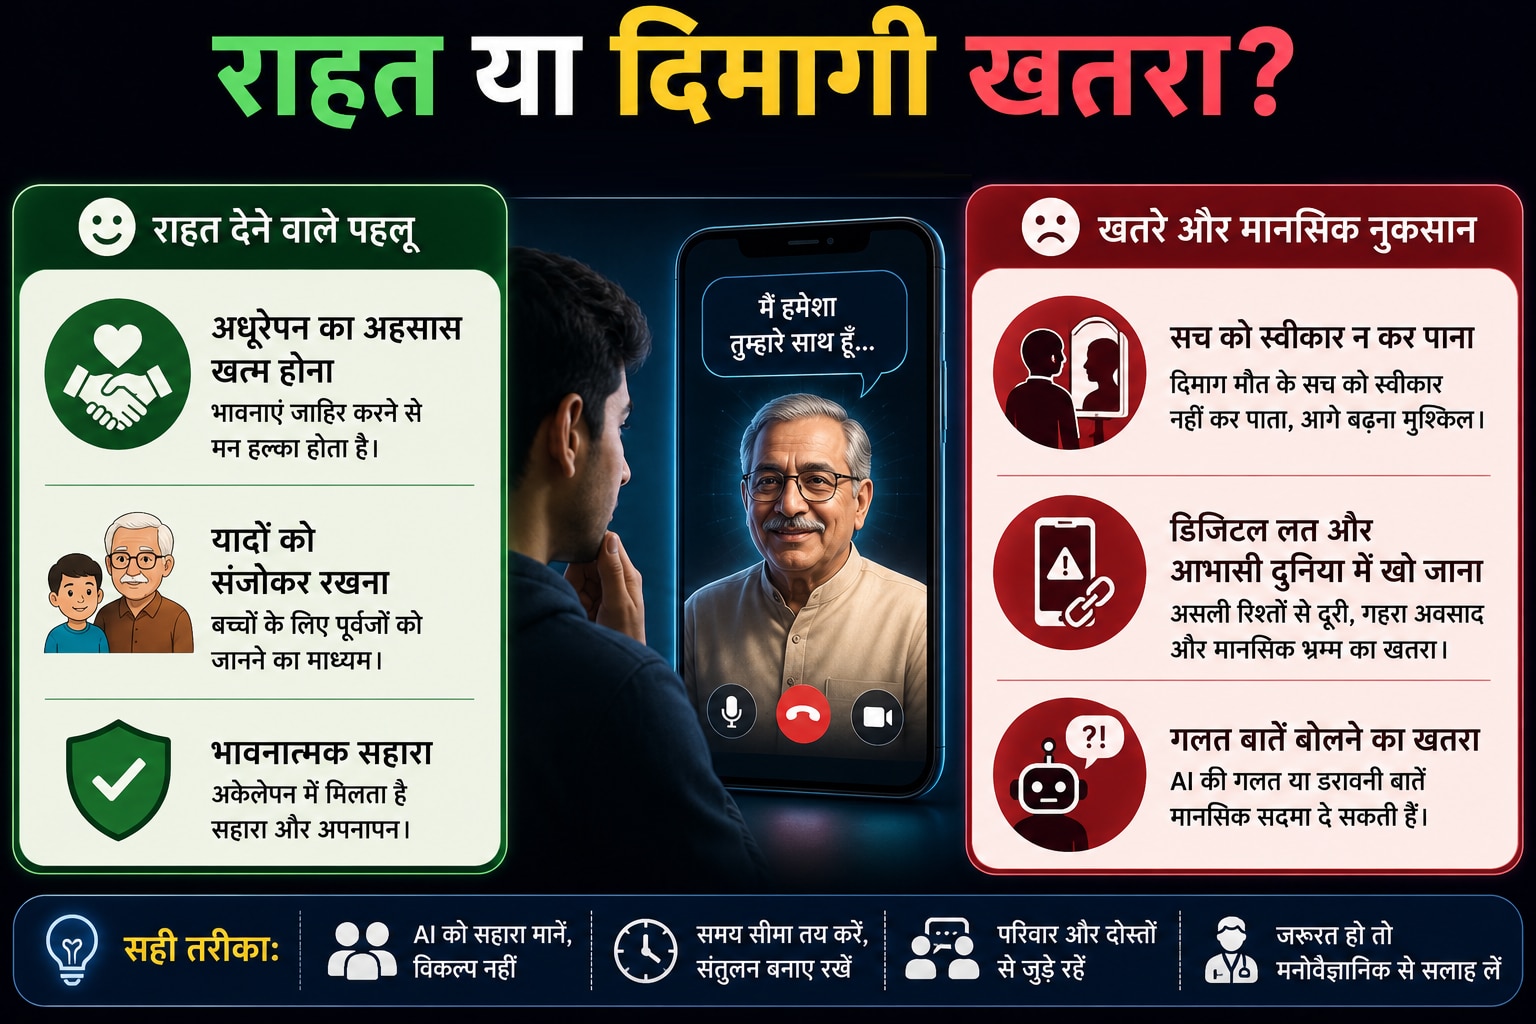
AI अवतार से बात करना: दुख में राहत या दिमागी सेहत के लिए खतरा?
मनोवैज्ञानिकों (Psychologists) और मानसिक स्वास्थ्य विशेषज्ञों के बीच इस बात को लेकर बहुत तीखी बहस छिड़ी हुई है कि क्या मृत प्रियजनों से AI के जरिए बात करना मानसिक सेहत के लिए फायदेमंद है या नुकसानदेह.
राहत देने वाले पहलू
अधूरेपन का अहसास खत्म होना: कई बार हादसों या अचानक हुई मौतों में लोग अपने प्रियजनों से आखिरी बार बात भी नहीं कर पाते. ऐसे में AI अवतार से बात करके वे अपनी भावनाएं जाहिर कर पाते हैं, जिससे उन्हें मन का बोझ हल्का महसूस होता है.
यादों को संजोकर रखना: छोटे बच्चों के लिए, जिन्होंने बहुत कम उम्र में अपने माता-पिता या दादा-दादी को खो दिया है, यह तकनीक उनके पूर्वजों को जानने और उनकी आवाज सुनने का एक माध्यम बन सकती है.
खतरे और मानसिक नुकस
सच को स्वीकार न कर पाना: मनोविज्ञान के नियम कहते हैं कि इंसान के मानसिक विकास के लिए यह बेहद जरूरी है कि वह ‘मौत’ के कड़वे सच को स्वीकार करे और अपनी जिंदगी में आगे बढ़े. लेकिन अगर सामने फोन पर वही इंसान रोज बात कर रहा हो, तो दिमाग इस सच को कभी स्वीकार ही नहीं कर पाएगा.
डिजिटल लत और आभासी दुनिया में खो जाना: लोग असली दुनिया के अपने रिश्तेदारों और दोस्तों से कट सकते हैं और दिन-रात उस AI अवतार से बात करने के आदी हो सकते हैं. इससे वे बहुत गहरे अवसाद (Depression) और मानसिक भ्रम (Hallucinations) का शिकार हो सकते हैं.
गलत बातें बोलने का खतरा: AI आखिरकार एक सॉफ्टवेयर है. अगर बातचीत के दौरान वह अवतार कोई अजीब, डरावनी या गलत बात बोल दे, तो इससे परिजनों को ऐसा दिमागी सदमा लग सकता है जिससे उबरना नामुमकिन हो जाए.
इस टेक्नोलॉजी की भविष्य की चुनौतियां
‘Grief Tech’ सिर्फ एक भावुक सर्विस नहीं है, इसके पीछे कई बड़े नैतिक और सामाजिक खतरे छिपे हुए हैं:
Commercial Exploitation: कई AI कंपनियां लोगों के दुख और लाचारी का फायदा उठाकर उनसे भारी-भरकम सब्सक्रिप्शन फीस वसूल सकती हैं. सोचिए कितना अजीब और दर्दनाक होगा अगर कोई AI अवतार आपसे बात करते-करते बीच में किसी प्रोडक्ट का विज्ञापन (Advt) करने लगे.
Deepfake & Cyber Fraud: अगर किसी मृत व्यक्ति की आवाज और चेहरे का डेटा गलत हाथों में चला जाए, तो साइबर अपराधी उसका गलत वीडियो बनाकर रिश्तेदारों से पैसे ठग सकते हैं या कोई बड़ा अपराध अंजाम दे सकते हैं.
Digital Immortality का डर: क्या इंसान को हमेशा के लिए एक रोबोट के रूप में जीवित रखना सही है? कई दार्शनिकों और विचारकों का मानना है कि जीवन और मृत्यु प्रकृति का एक स्वाभाविक चक्र है. तकनीक के जरिए ‘डिजिटल आत्माएं’ बनाना प्रकृति के नियमों से खिलवाड़ करने जैसा है.
क्या आप मानसिक रूप से तैयार हैं यह सुनने के लिए कि केवल ₹50 की दैनिक बचत से ही नहीं, बल्कि ₹35 लाख का विशाल धनराशि जमा करने का जादू भी संभव है? यह कोई जादू नहीं, बल्कि वित्तीय विज्ञान की सच्चाई है जहाँ ‘कंपाउंडिंग’ (सूद) और ‘समय’ की ताकत मिलकर साधारण बचत को करोड़ों के बराबर धनराशि में बदल सकती है। यह केवल एक कथन नहीं, बल्कि वित्तीय विशेषज्ञों द्वारा सुझाई गई एक गणितीय वास्तविकता है।
₹50 से 35 लाख: गणितीय जादू का रहस्य
आपके सामने जो ‘जादुई सूत्र’ पेश किया जा रहा है, वह सीधा और सरल है। यदि आप रोजाना केवल ₹50 बचाकर या निवेश करके भी बड़े सपने सफ़लता पा सकते हैं, तो यह संभव है। गणित की भाषा में इसे समझें तो, यदि आप रोजाना ₹50 की बचत को मासिक स्तर पर ₹1,500 (₹50 x 30) के SIP (Systematic Investment Plan) में बदल दें, तो परिणाम चौकूर हो सकते हैं।
मान लीजिए आप एक ऐसे म्यूचुअल फंड में निवेश कर रहे हैं जो ऐतिहासिक रूप से 15% वार्षिक रिटर्न देता है। ऐसे में, यदि आप लगातार 21 वर्षों तक हर महीने ₹1,500 का निवेश करते हैं, तो आपकी कुल जमा राशि (रू. 3,78,000) केवल एक छोटा हिस्सा होगी। वास्तविक जादिया तो तब पता चलता है जब आप 21 वर्ष बाद देखते हैं कि आपकी निवेश राशि 35.40 लाख रुपये से भी अधिक की हो गई है। यह अंतर ही ‘कंपाउंडिंग’ या ‘सूद-दर-सूद’ की ताकत है, जहाँ ब्याज भी ब्याज कमाता है।
कंपांडिंग और अनुशासन: असली जादू कहां है?
इस प्रक्रिया में सबसे महत्वपूर्ण तत्व है ‘अनुशासन’। रोजाना ₹50 बचाना किसी भी व्यक्ति के बस की बात है, लेकिन उसे निरंतरता से निवेश करना कठिन है। म्यूचुअल फंड की SIP विधि में ‘ Rupee लागत औसत’ (Rupee Cost Averaging) की तकनीक का भी उपयोग होता है, जिससे बाजार के उतार-चढ़ाव के बावजूक आपका औसत लागत कम रखी जा सकेती है।
इसका अर्थ यह नहीं है कि यह आसानी से संभव है। म्यूचुअल फंड निवेश बाजार जोखिमों के अधीन हैं और 15% का वार्षिक रिटर्न गारंटी नहीं है। फिर भी, इतिहास गवाहिक है कि लंबी अवधि में इक्विटी बाजार ने अच्छा रिटर्न दिया है।
शुरुआत कैसे करें?
शुरुआत करने के लिए आपको किसी विशेष बैंक या ब्रोकरेज पर जमीन करने की आवश्यकता नहीं है। आप ऑनलाइन प्लेटफॉर्म जैसे Groww, Zerodha, या सीधे ब्रोकरेज के माध्यम से भी SIP शुरू कर सकते हैं। कई वित्तीय प्लेटफॉर्म पर आप SIP कैल्कुलेटर का उपयोग करके अपनी लक्ष्य और निवेश राशि के आधार पर अनुमानित रिटर्न देख सकते हैं।
हालांकि, याद रखें कि यह एक दीर्कालीन निवेशक की रणनीति है। छोटी बचत को लंबे समय तक निवेशित रखने पर ही कंपाउंडिंग का जादू काम करता है।
आज के दौर में निवेश के कई रास्ते खुले हैं, लेकिन SIP (सिस्टमैटिक इन्वेस्टमेंट प्लान) ने छोटे निवेशकों का दिल जीत लिया है। नौकरीपेशा युवा, पहली बार निवेश करने वाले और मध्यम वर्ग के लोग इसे इसलिए पसंद कर रहे हैं क्योंकि इसमें एकमुश्त बड़ी रकम लगाने की जरूरत नहीं। हर महीने ₹1000 जैसी छोटी शुरुआत से ही आप लंबे समय में लखपति या करोड़पति बन सकते हैं। इसका राज है कंपाउंडिंग- यानी ब्याज पर ब्याज का चक्रवृद्धि जादू।
SIP क्यों है पहली पसंद?
कंपाउंडिंग क्या है? सरल शब्दों में, यह वह प्रक्रिया है जहां आपका मूल निवेश पर मिला रिटर्न खुद निवेश का हिस्सा बन जाता है, और उसके बाद उस पर भी रिटर्न मिलता रहता है। शुरुआती सालों में ग्रोथ धीमी लगती है, लेकिन 10-15 साल बाद यह स्नोबॉल की तरह तेजी से बढ़ने लगता है। उदाहरण लें: 15% वार्षिक रिटर्न पर ₹1000 मासिक SIP से 10 साल में कुल निवेश ₹1.2 लाख पर मूल्य ₹2.3 लाख, 20 साल में ₹2.4 लाख निवेश पर ₹11.6 लाख, और 30 साल में सिर्फ ₹3.6 लाख निवेश पर ₹40 लाख से ज्यादा हो सकता है। 40 साल की अवधि में यह ₹1.5 करोड़ पार कर जाता है।
कंपाउंडिंग का गणित
नई जानकारी के मुताबिक, 12% औसत रिटर्न पर ₹1000 SIP 21 साल में ₹10 लाख तक पहुंच सकती है। कुल निवेश मात्र ₹2.52 लाख, बाकी ₹8.87 लाख शुद्ध रिटर्न। 1 लाख का लक्ष्य तो महज 6 साल में हासिल- कुल ₹70,000 निवेश से। यह साबित करता है कि असली ताकत समय की है, न कि बड़ी रकम की। म्यूचुअल फंड्स जैसे इक्विटी फंड्स में लॉन्ग-टर्म औसत 12-15% रिटर्न मिलता रहा है।
बाजार गिरावट में क्या करें?
फिर सवाल उठता है- बाजार गिरे तो SIP रोकें या जारी? विशेषज्ञ चेतावनी देते हैं: गिरावट सबसे बड़ा मौका है! बाजार नीचे आने पर ज्यादा यूनिट्स मिलती हैं, जो बाद में उछाल पर भारी मुनाफा देती हैं। SIP का फायदा उतार-चढ़ाव में ही है। 2026 में SIP इनफ्लो ₹30,000 करोड़ से ऊपर बने हुए हैं, जो रिटेल निवेशकों के भरोसे को दिखाता है। टॉप फंड्स जैसे Axis Bluechip, Parag Parikh Flexi Cap या SBI Small Cap में स्टेप-अप SIP आजमाएं।
15-15-15 नियम अपनाएं
15-15-15 नियम अपनाएं: ₹15,000 मासिक, 15 साल, 15% रिटर्न से ₹1 करोड़। छोटे निवेशक ₹1000 से शुरू कर बढ़ाएं। लेकिन सावधानी बरतें-रिटर्न गारंटीड नहीं, बाजार जोखिम भरा। महंगाई, टैक्स और फीस घटाकर सोचें। वित्तीय सलाहकार से बात करें। SIP अनुशासन सिखाती है और जल्दी शुरू करने वाले जीतते हैं। 2026 में बढ़ती अर्थव्यवस्था के बीच SIP से वेल्थ क्रिएशन का सुनहरा मौका है। आज ही शुरू करें, कल लखपति बनें!
भारत के सड़कों पर रोज़ाना सैकड़ों हादसे होते हैं, और मोटर व्हीकल एक्ट 1988 की धारा 146 के तहत हर वाहन के लिए थर्ड पार्टी इंश्योरेंस अनिवार्य है। इसे एक्ट-ओनली इंश्योरेंस भी कहा जाता है, जो वाहन मालिक (फर्स्ट पार्टी), इंश्योरेंस कंपनी (सेकंड पार्टी) और पीड़ित (थर्ड पार्टी) के बीच संतुलन बनाता है।
अगर आपकी गाड़ी से किसी तीसरे पक्ष को चोट, मौत या संपत्ति नुकसान होता है, तो कंपनी भरपाई करती है। लेकिन क्या ये अकेला पर्याप्त है? हालिया सर्वे बताते हैं कि 50% से अधिक वाहन बिना वैध थर्ड पार्टी चल रहे हैं, जो भारी जुर्माने (पहली बार ₹2000, दोबारा ₹4000 तक) और कानूनी पचड़े का कारण बन रहा है।
थर्ड पार्टी इंश्योरेंस के फायदे
थर्ड पार्टी इंश्योरेंस के फायदे साफ़ हैं। ये किफायती है- 1000cc कार के लिए सालाना ₹2000-2500 का प्रीमियम। वित्तीय बोझ से बचाता है, क्योंकि दुर्घटना में दूसरे पक्ष का मेडिकल बिल, वाहन मरम्मत या मुआवज़ा कंपनी वहन करती है। IRDAI के अनुसार, ये सार्वजनिक सुरक्षा की बुनियाद है।
थर्ड पार्टी की सीमाएं
लेकिन सीमाएं भी उतनी ही गहरी हैं। ये आपकी अपनी गाड़ी को किसी सुरक्षा कवच में नहीं लपेटता। चोरी, आग, बाढ़ या खुद की गाड़ी का नुकसान- सब आपके जेब पर। Arham Secure के ब्रांच मैनेजर सुशील कुमार बताते हैं, “कई बार क्लेम रिजेक्ट हो जाता है। शराब पीकर ड्राइविंग, बिना लाइसेंस या नाबालिग चालक के हादसे में कंपनी पैसा देने से इनकार कर सकती है।”
वास्तविकता और बेहतर विकल्प
वास्तविकता चौंकाने वाली है। थर्ड पार्टी केवल थर्ड पार्टी को कवर करता है, न कि आपके वाहन को। मान लीजिए, आपकी कार किसी और से टकराई और खुद भी क्षतिग्रस्त हो गई- मरम्मत का लाखों का खर्चा आपका। विशेषज्ञों का कहना है कि ये ‘बड़ी गलती’ है, क्योंकि कॉम्प्रिहेंसिव इंश्योरेंस (थर्ड पार्टी + ओन डैमेज) ही पूर्ण सुरक्षा देता है। इसमें जीरो डेप्रिसिएशन, इंजन प्रोटेक्शन जैसे ऐड-ऑन जोड़े जा सकते हैं। 2025-26 में IRDAI ने प्रीमियम में 18-25% बढ़ोतरी की, लेकिन OD अलग खरीदने का विकल्प लचीलापन देता है।
तुलना तालिका
विशेषताथर्ड पार्टीकॉम्प्रिहेंसिवकवरेजकेवल थर्ड पार्टीअपनी गाड़ी + थर्ड पार्टीअपनी गाड़ी सुरक्षानहींहां (चोरी, दुर्घटना, आपदा)प्रीमियम₹2000-8000/सालअधिक, लेकिन वैल्यूफुलक्लेम रिजेक्शनशराब/नाबालिग/बिना लाइसेंसकम, व्यापक कवरेज
आंकड़े और सलाह
परिवहन मंत्रालय के आंकड़े चिंताजनक हैं- बिना इंश्योरेंस के वाहनों से सालाना हज़ारों मामले। सलाहकार कहते हैं, IDV चेक करें, ऑनलाइन तुलना करें और कम से कम OD ऐड करें। दिल्ली जैसे शहरों में ट्रैफिक घनत्व के कारण रिस्क दोगुना। थर्ड पार्टी शुरूआत है, लेकिन समझदारी कॉम्प्रिहेंसिव में है। नियमित रिन्यूअल भूलें नहीं, वरना पुराने नियम लागू होंगे। सुरक्षित ड्राइविंग और सही इंश्योरेंस ही सच्ची ढाल है।